人とお金の悩みを解決!
サイバー攻撃で情報漏洩、PC持ち主社員を懲戒できるか?


毎日ビジネスブログ No.2387
社員を笑顔に変える
頑張る社長の熱血サポーター
“奥ママ”こと
奥田 文祥(おくだ ふみよし)です
経営者の皆さんに
労務のお役立ち情報を発信中!
ここ数日、企業にとって
大変なことが起きています
そう、サイバー攻撃です
最初は
カーシェア大手タイムズの
顧客情報流出で
免許証情報まで抜かれたので
これはえらいこっちゃと
免許証再交付に行く人が増えて
大変なことが起きたものだ
と思っていたのですが
それから連日
続々と顧客情報流出報道が
続いています
中には、取引企業の
いち従業員のパソコンが
ハッキングされて
そこから自社の情報が
流出してしまったケースも
あるようなので
自社のみならず
取引先の情報管理も
求められる事態になっています
では
もし自社従業員の
PCがハッキングされて
そこから顧客情報や社内秘密が
漏れてしまったら
会社はこの従業員を懲戒処分に
処することはできるのでしょうか?
もちろん今の状況なら
全従業員にハッキング対策を
指示されているという
前提ならどうなるでしょう?
社長さん、どう思われますか?
結論から言えば
サイバー攻撃を受けて
情報漏洩が起きたとしても
その理由だけでは
その社員を懲戒処分に
することは難しい
この社員が会社の指示通り
セキュリティを施していたのに
最新のAIを使ったような
高度なサイバー攻撃を受けて
情報漏洩してしまったなら
この社員には過失はないと
判断できるでしょう
でも、この社員が
会社のセキュリティ対策の指示通りに
対策を講じていなかったら?
あるいは会社が禁止している
私的USB接続やPW使いまわしを
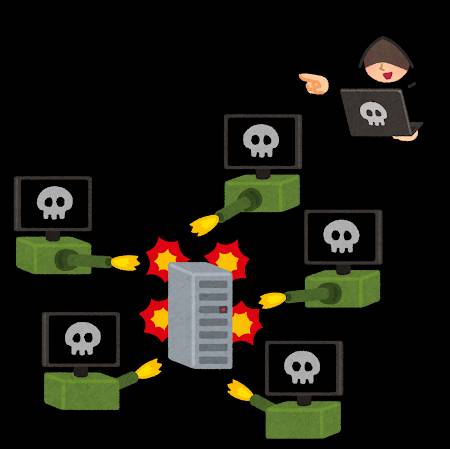
していてマルウェア感染したら?
これらのケースなら、懲戒処分は可能
ただしです
懲戒処分を行うには
就業規則でその事由を
具体的に列挙しておく必要があります
たとえば
「情報セキュリティ社内規定に違反し
会社に損害を与えた場合」
というような具体的事由です
ですので、このような記載が
就業規則にないなら
できるだけ早く文言を加えることを
お勧めいたします
ちなみに
懲戒処分は、どの
レベルがふさわしいか?
ですが
これだけで
懲戒解雇のような
重い処分は不適当です
軽めの、けん責や訓戒
せいぜい減給まででしょう
ちなみに私も顧客情報を
いただいて保管していますので
UTM設置をはじめとして
コンサルしていただいていますので
ひとまずは安心なのですが
AIの普及でハッキングや
サイバー攻撃のレベルが上がっているので
安心はできません
できることは
基本的な対応の徹底
としか言いようがありません
できる対策は、十分にいたしましょう!
お問い合わせ
| 会社名 | みなと元町社労士事務所 |
|---|---|
| 住所 |
〒650-0023 神戸市中央区栄町通2丁目4-13神栄ビル502 マップを見る |
| 定休日 | 土・日曜・祝日 |
| 営業時間 | 9:00〜17:00 |
関連記事
 2024年9月3日 日経新聞「私の履歴書」は、オワコンか?
- 2024年10月21日 本人以外が年休請求してきたら、認めなくていいの?
- 2023年7月10日 「1年前」がポイントになる助成金とは?
- 2022年10月9日 旅行・宿泊業界が、これから準備すべき助成金とは


社会保険労務士
| 名前 | 奥田 文祥 |
|---|---|
| 住まい | 兵庫県 |
Profile
1959年 大阪府生まれ その後奈良県にて幼少期を過ごす
大学時代は年間50日以上、山登りに明け暮れる。
1983年4月、製薬会社に就職し、25年間京都~横浜で営業担当(エムアール)として過ごす。
49歳の時に肝臓がんのため手術療養、その5年後再発するも再手術により事なきを得る(37歳時に膀胱がんも経験しており、3度のがん罹患経験)。
肝臓がん罹患後は営業一線を退き、医薬品の副作用調査を業務とする市販後調査部担当者として10年過ごし、定年を前に早期退職。
2019年7月、58歳時に合格していた社会保険労務士として独立開業を果たす。
開業後、社労士として中小零細企業の実情を知る中で、サラリーマンとして36年間勤務していた大企業の労務管理との格差の大きさに驚き、「社員の皆が元気に機嫌よく働ける職場」醸成のための“あるべき労務管理”の必要性を痛感する。
人気記事(トータル)


人気記事(月間)

月別記事
- 2026年10月 (12)
- 2026年9月 (30)
- 2026年8月 (31)
- 2026年7月 (31)
- 2026年6月 (30)
- 2026年5月 (31)
- 2026年4月 (30)
- 2026年3月 (31)
- 2026年2月 (28)
- 2026年1月 (31)
- 2025年12月 (31)
- 2025年11月 (30)
- 2025年10月 (31)
- 2025年9月 (30)
- 2025年8月 (31)
- 2025年7月 (31)
- 2025年6月 (30)
- 2025年5月 (31)
- 2025年4月 (30)
- 2025年3月 (31)
- 2025年2月 (28)
- 2025年1月 (31)
- 2024年12月 (31)
- 2024年11月 (30)
- 2024年10月 (31)
- 2024年9月 (30)
- 2024年8月 (31)
- 2024年7月 (31)
- 2024年6月 (30)
- 2024年5月 (31)
- 2024年4月 (30)
- 2024年3月 (31)
- 2024年2月 (29)
- 2024年1月 (31)
- 2023年12月 (31)
- 2023年11月 (30)
- 2023年10月 (31)
- 2023年9月 (30)
- 2023年8月 (31)
- 2023年7月 (31)
- 2023年6月 (30)
- 2023年5月 (31)
- 2023年4月 (30)
- 2023年3月 (31)
- 2023年2月 (28)
- 2023年1月 (31)
- 2022年12月 (31)
- 2022年11月 (30)
- 2022年10月 (31)
- 2022年9月 (30)
- 2022年8月 (31)
- 2022年7月 (31)
- 2022年6月 (30)
- 2022年5月 (31)
- 2022年4月 (30)
- 2022年3月 (31)
- 2022年2月 (28)
- 2022年1月 (31)
- 2021年12月 (31)
- 2021年11月 (30)
- 2021年10月 (31)
- 2021年9月 (30)
- 2021年8月 (31)
- 2021年7月 (31)
- 2021年6月 (15)